CEO của Bkav Nguyễn Tử Quảng vội sửa bài sau khi nhận định việc mua bán CMTND trên mạng có liên quan đến Pi Network
(DNX) - Mới đây, bài viết trên mạng xã hội của CEO Bkav Nguyễn Tử Quảng cho rằng việc rò rỉ CMTND và vụ việc rao bán hàng chục ngàn dữ liệu cá nhân vừa qua có liên quan đến Pi Network. Tuy nhiên, không lâu sau đó, CEO này đã âm thầm xóa bài viết khiến nhiều người quan tâm.
Pi Network là đồng tiền kỹ thuật số đang nổi trên thị trường hiện nay với sự tha gia "đào Pi" của nhiều người vì không mất gì. Mặc dù đồng tiền này chưa được đưa vào giao dịch nhưng hiện nay, nhiều người dùng rất kỳ vọng nó sẽ sớm được đưa lên sàn.
Để xác thực tài khoản "đào Pi" người chơi phải cung cấp các thông tin cá nhân. Tuy nhiên, họ không phải chụp ảnh CMTND mà chỉ cần điền số CMTND.
Chính vì điều này mà vừa qua, khi CEO Nguyễn Tử Quảng nhận định việc rò rỉ CMTND vừa qua bắt nguồn từ việc "đào Pi" là không hợp lý và nhiều người dùng đã phản hồi lại về bài viết này.
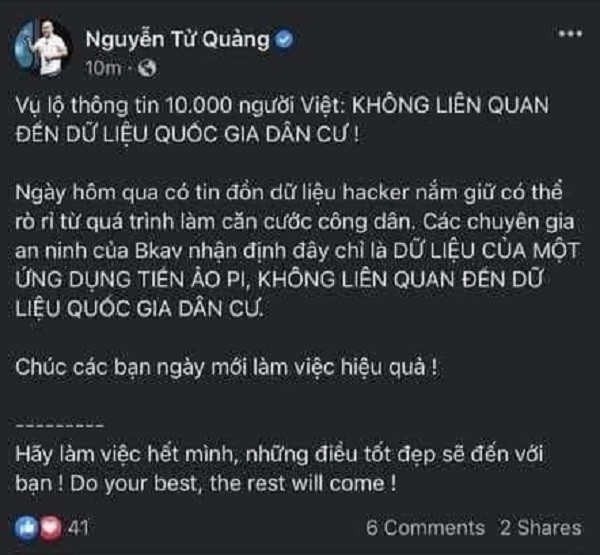
Cụ thể, các bình luận đều chia sẻ bức ảnh được cho là chụp hình lại bài đăng trước đó của vị CEO BKAV. Bức ảnh được lan truyền cho thấy, trong một bài viết với tài khoản có tên "Nguyễn Tử Quảng" khẳng định: "Đây chỉ là dữ liệu của một ứng dụng tiền ảo Pi, không liên quan đến dữ liệu quốc gia dân cư".
Đối với câu nói dữ liệu lấy từ Pi Network , nhiều người tham gia "đào" Pi bình luận rằng thông tin này không chính xác, bởi người dùng Việt Nam không thể xác thực thông tin trên Pi Network bằng chứng minh nhân dân hoặc căn cước công dân.
Nhiều bình luận cũng đặt câu hỏi, có chăng vị CEO đã xóa bài viết hoặc chỉnh sửa nội dung bài viết sau khi có nhận định chính xác cuối cùng?
Hiện các cơ quan đang vào cuộc điều tra vụ việc nhưng cũng cần lưu ý, các chuyên gia không loại trừ khả năng ứng dụng này sử dụng dữ liệu người dùng để kiếm lời. Bản thân mỗi người cũng cần lưu ý để bảo mật thông tin cá nhân.
Qua kiểm tra, đánh giá bước đầu của Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) dữ liệu có thể bao gồm thông tin của khoảng 10.000 người dùng.
Với cấu trúc dữ liệu rao bán có thể thấy dữ liệu này xuất phát từ việc người dùng đăng ký sử dụng các dịch vụ có yêu cầu cung cấp thông tin KYC (bao gồm họ tên, địa chỉ, số điện thoại, ảnh chụp hai mặt CMND/CCCD) như: dịch vụ cho vay tiền trực tuyến, dịch vụ tài khoản tiền ảo,…
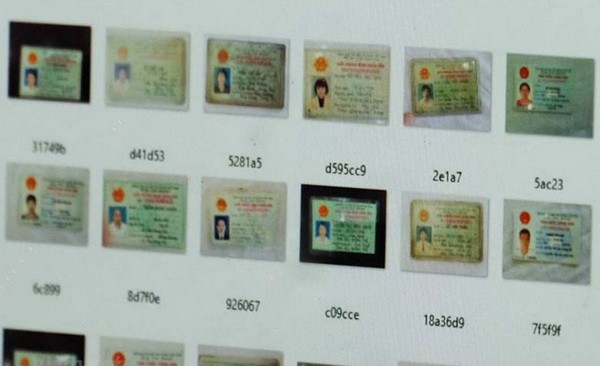
"Chỉ nên sử dụng các dịch vụ của các tổ chức uy tín, đã được tín nhiệm tại Việt Nam. Tránh cung cấp thông tin cá nhân, KYC cho các dịch vụ của các tổ chức chưa được xác nhận, đánh giá tín nhiệm một cách rõ ràng như các hệ thống ứng dụng cho vay, tiền ảo,…", trung tâm Giám sát an toàn không gian mạng quốc gia khuyến cáo.
Ngoài ra, đối với các tổ chức cung cấp các dịch vụ trực tuyến cũng cần nghiêm túc thực hiện rà soát lại hệ thống để đảm bảo dịch vụ, sản phẩm cung cấp cho khách hàng được bảo đảm an toàn thông tin, tránh các sự việc lộ lọt dữ liệu không đáng có.
Trước đó, thông tin từ Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao cho biết, qua thông tin dư luận phản ánh về việc 17 GB dữ liệu chứa ảnh chụp CMND của hàng ngàn người Việt Nam đang bị rao bán với giá 9.000 USD trên diễn đàn hacker. Các dữ liệu này được đăng bởi thành viên có nickname Ox1337xO. Người này khẳng định đang sở hữu lượng lớn dữ liệu KYC (Know Your Customer) - dữ liệu để xác minh thông tin người dùng. Cụ thể là 17 GB dữ liệu bao gồm ảnh chụp CMND, CCCD (mặt trước, mặt sau), ảnh/video selfie, đi kèm địa chỉ, số điện thoại và email. Trong đó, riêng một tệp tin dung lượng 1,4 GB chứa thông tin của hơn 3.000 người.
Minh Hằng (T/h)
Nguồn: doanhnghiepxanh.com.vn
 Tổng Giám đốc Nestlé Việt Nam khẳng định ‘sức hút’ Việt Nam
 Thao túng cổ phiếu, hai cá nhân bị phạt 1,2 tỷ đồng
 Ông Tô Dũng Thái được giao Phụ trách Hội đồng thành viên Tập đoàn VNPT
 Elon Musk là CEO có thu nhập nhiều nhất thế giới
 Tỷ phú Phạm Nhật Vượng bỏ gần 500 tỷ đồng lập công ty sản xuất pin
 Chủ tịch Tập đoàn VNPT làm tân Thứ trưởng Bộ Thông tin và Truyền thông
Bình luận (0)